Ledger Kullanıcılarının Verileri Sızdırıldı!

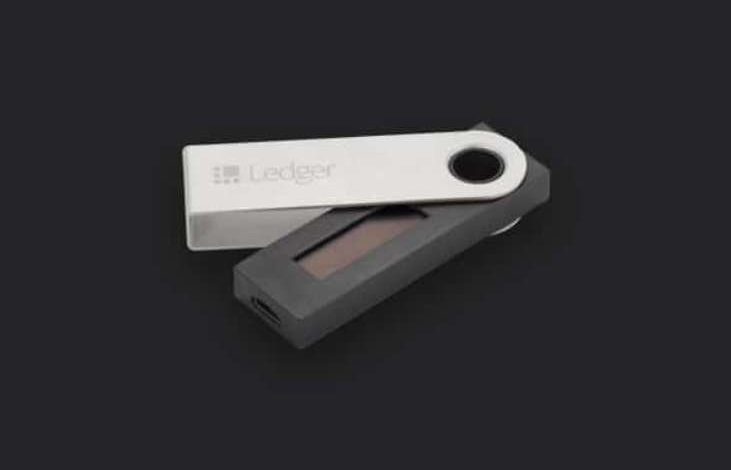
Fransa merkezli büyük cüzdan üreticisi Ledger, bu yazın başlarında bir milyondan fazla cüzdan kullanıcısının e-postalarını açığa çıkaran bir veri ihlalini ortaya çıkardı. Şirket o sıralar minimum hasar bildirdi ancak yeni raporlar, ihlalin çok daha büyük olduğunu ortaya koydu.
Ledger, en büyük kripto para birimi donanım cüzdanı şirketidir. Raporlara göre, firma itibarına rağmen müşterilerinin kişisel verilerini içeren veritabanını güvence altına alamadı.
Şirket, hackerlara Ledger e-ticaret müşterilerinin kişisel iletişim bilgilerini içeren bir veritabanına yetkisiz erişim sağlayan bir güvenlik açığını ortaya çıkardı. Kişisel iletişim bilgileri ile ilgili ayrıntılar müşterilerin e-posta adreslerini, ad ve soyadları, ev adresleri ve telefon numaralarını içeriyordu. Ledger, veri ihlalini ilk olarak Temmuz 2020’de bildirirken, olayın gerçek yüzü dün hackerların yüz binlerce kişiye ait ele geçirilmiş verileri yayınlamasıyla gün yüzüne çıktı.
270.000’den fazla Ledger müşterisine ait ait telefon numaraları ve ev adresleri sızdırıldı. Pazarlama veritabanından bir milyondan fazla müşterinin e-posta adresi de sızdırıldı.
Bir milyondan fazla Ledger kullanıcısının e-posta adresini ve 270.000’den fazla ev adresi ve telefon numarasını içeren bir veritabanı, saldırıya uğramış veritabanlarının paylaşıldığı bir web sitesi olan Raidforums‘a yayıldı.
Ledger,
“Hala teyit ediyoruz, ancak ilk işaretler bize bunun gerçekten de Haziran 2020’den itibaren e-ticaret veritabanımızın içeriği olabileceğini söylüyor”
Ledger daha önce hackerların yalnızca 9.500 müşterinin kişisel verilerini ele geçirdiğini bildirmişti. Bununla birlikte, veriler ilk olarak Raidforums’da yayınlanırken, daha sonra Intelx ve diğerleri gibi we sitelerine yayıldı.
Bu arada Ledger, bir hata ödül programı sırasında 14 Temmuz’daki veri ihlalini öğrendi. Şirket sorunu hemen çözse de her şey için çok geçti.
Veri ihlalinden önce Ledger, bir pazarlama şirketinin bir API aracılığıyla e-ticaret ve pazarlama veritabanına erişmesine izin vermişti. Ancak API, Ledger’in web sitesinde yanlış yapılandırılmıştı.
Veri İhlali Kullanıcı Fonlarını Tehdit Etmiyor
Bununla birlikte Ledger, veri ihlalinin kullanıcıların fonlarının güvenliğini doğrudan tehdit etmediğini söyledi. Ancak uzmanlar, birçok müşterinin güvenliğinin sonsuza dek risk altında olduğundan endişeleniyor.
Ağ güvenlik firması Hudson Rock‘ın Baş Teknoloji Sorumlusu Alon Gal, Ledger’ı satın alanların sık sık içinde çok fazla kripto tuttuğunu ve “bundan sonra da hem siber saldırılara hem de eskisinden daha büyük ölçekte fiziksel zorbalığa maruz kalacaklarını” belirtti.
Bu güvenlik ihlali, hackerların Temmuz ayından bu yana daha fazla phishing (oltalama) saldırısı girişiminde bulunmasına neden oldu. Ledger, müşterileri daha birçok kimlik avı girişimi konusunda uyardı.
Bizi twitter, telegram, instagram ve linkedin kanallarımızdan takip edebilirsiniz.